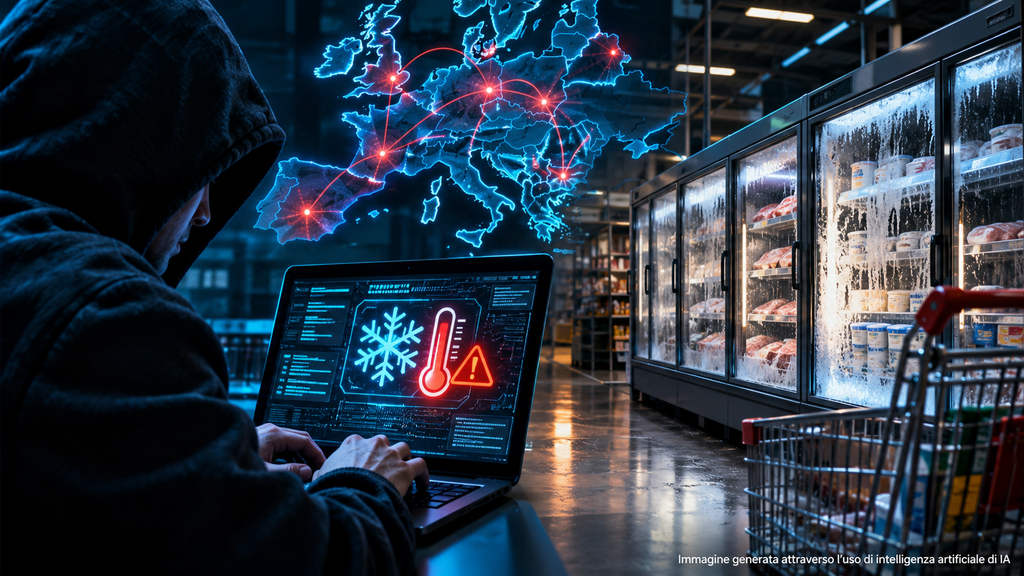
Dalla Francia alla Svezia, passando per Belgio, Irlanda, Portogallo e Italia: una serie di attacchi informatici sta colpendo i sistemi di refrigerazione della grande distribuzione europea. Gli hacker riescono a modificare da remoto le temperature di frigoriferi e congelatori, provocando il deterioramento degli alimenti e ingenti perdite economiche. In Sicilia si parla di circa 20 punti vendita coinvolti. L’Agenzia per la cybersicurezza nazionale ha lanciato un’allerta. Ma chi sta conducendo questa operazione? Tra le ipotesi degli esperti figurano il sabotaggio geopolitico, possibili attori collegati a Stati stranieri e l’azione di hacker indipendenti. Per ora, nessun gruppo ha rivendicato gli attacchi.
Non servono missili, esplosivi o intrusioni fisiche per provocare danni a una rete commerciale. A volte può bastare una connessione a Internet e l’accesso ai sistemi che regolano la temperatura di un supermercato.
È quanto sta accadendo in Europa, dove una serie di attacchi informatici ha preso di mira i sistemi di refrigerazione di numerosi esercizi commerciali. Gli aggressori sono riusciti a intervenire sui dispositivi che gestiscono frigoriferi, congelatori e celle frigorifere, modificando i parametri di funzionamento e facendo salire le temperature fino a livelli incompatibili con la conservazione degli alimenti.
Il fenomeno, inizialmente emerso in Francia a ottobre, si è ripresentato il 2 novembre con una nuova ondata di segnalazioni in almeno nove Paesi europei. Anche l’Italia è entrata nella mappa degli incidenti, con diversi supermercati siciliani interessati e ulteriori segnalazioni nel settore alimentare in Toscana ed Emilia-Romagna.
La questione non riguarda soltanto il valore economico dei prodotti distrutti. A preoccupare le autorità è la possibilità che sistemi tecnologici indispensabili per il funzionamento della distribuzione alimentare possano essere utilizzati come strumenti di sabotaggio.
La prima ondata in Francia: frigoriferi portati fino a 50 gradi
La prima grande operazione documentata risale alla notte tra l’11 e il 12 ottobre 2026.
In Francia, centinaia di supermercati hanno registrato anomalie nei sistemi di refrigerazione. Gli attacchi hanno interessato diverse insegne della grande distribuzione, tra cui Intermarché, Coopérative U, Carrefour, Monoprix e alcuni punti vendita della rete E.Leclerc.
Secondo le ricostruzioni di Reuters e Le Monde, gli aggressori hanno acquisito il controllo dei sistemi informatici che gestiscono gli impianti frigoriferi, modificando i parametri di temperatura e i cicli di sbrinamento.
In diversi casi i sistemi hanno registrato temperature fino a 50 gradi centigradi. Il fenomeno ha provocato lo scongelamento dei prodotti, il deterioramento di carne e altri alimenti e la necessità di eliminare grandi quantità di merce.
In alcuni supermercati il surriscaldamento ha provocato anche incendi e l’attivazione degli impianti antincendio.
Le dimensioni dell’operazione sono state considerevoli. Intermarché ha riferito di circa 150 punti vendita interessati, mentre Carrefour ha segnalato 80 esercizi coinvolti. Anche Monoprix e Coopérative U hanno confermato problemi ai propri impianti.
La gravità dell’episodio ha portato la Procura di Parigi ad aprire un’indagine, affidata agli organismi specializzati nella lotta alla criminalità informatica. Anche l’agenzia nazionale francese per la sicurezza informatica, ANSSI, è stata coinvolta nella gestione dell’emergenza.
Il 2 novembre una seconda ondata attraversa l’Europa
A distanza di circa tre settimane dal caso francese, il fenomeno si è ripresentato in maniera più ampia.
Nelle prime ore di lunedì 2 novembre, diversi supermercati europei hanno segnalato anomalie nei sistemi di refrigerazione. In alcuni casi le temperature sono nuovamente salite fino a 50 gradi.
Secondo le ricostruzioni pubblicate da Euronews e Reuters, le segnalazioni hanno interessato almeno nove Paesi: Belgio, Estonia, Finlandia, Irlanda, Italia, Lussemburgo, Paesi Bassi, Portogallo e Svezia.
In Belgio la situazione è stata particolarmente significativa. Carrefour ha segnalato problemi in circa 15 punti vendita, mentre Colruyt ha confermato attacchi in cinque esercizi. Anche Delhaize e Intermarché hanno registrato anomalie nei sistemi di refrigerazione.
In Svezia, Coop ha confermato che sei dei suoi circa 800 supermercati sono stati interessati. Anche ICA ha registrato problemi in un numero limitato di esercizi, con prodotti alimentari da eliminare a causa delle temperature raggiunte dai congelatori.
In Irlanda, il gruppo Musgrave ha comunicato che 13 supermercati SuperValu hanno subito problemi ai sistemi di refrigerazione, con la conseguente rimozione precauzionale di alcuni prodotti freschi e surgelati.
In Portogallo, il gruppo Mosqueteiros ha riferito di sette punti vendita Intermarché interessati, indicando tra le possibili criticità anche il coinvolgimento di un fornitore esterno incaricato della gestione degli impianti.
Anche nei Paesi Bassi, in Lussemburgo, in Finlandia e in Estonia sono state segnalate anomalie. In quest’ultimo Paese, secondo le informazioni diffuse dall’emittente pubblica ERR, un supermercato ha subito un attacco che ha portato le temperature dei sistemi frigoriferi fino a 50 gradi.
Un elemento comune emerge dalle diverse testimonianze: le anomalie si sono verificate durante la notte, quando i supermercati erano chiusi o comunque caratterizzati da una presenza ridotta di personale.
Questo ha permesso alle temperature di salire per diverse ore prima che gli addetti potessero intervenire.
Italia, l’allarme arriva dalla Sicilia: circa 20 supermercati coinvolti
La vicenda italiana ha assunto una dimensione particolarmente importante nelle ultime ore.
Il 2 novembre l’agenzia ANSA ha diffuso la notizia di attacchi informatici ai sistemi di refrigerazione di alcuni supermercati a marchio Coop gestiti dal gruppo Radenza.
Il direttore generale Giuseppe Spadaro ha riferito di almeno tre punti vendita interessati a Catania e uno a Palermo.
L’attacco ha modificato i parametri della temperatura dei banchi alimentari, surriscaldando gli impianti e provocando il deterioramento di alcuni prodotti.
Secondo quanto dichiarato dall’amministratore delegato Danilo Radenza, il bersaglio è stato il sistema di telecontrollo dei banchi surgelati. L’episodio è stato rilevato intorno alle quattro del mattino.
La società ha comunicato di aver contattato l’Agenzia per la cybersicurezza nazionale e di aver attivato le procedure interne per approfondire l’accaduto.
Il nuovo aggiornamento: in Sicilia si parla di circa 20 punti vendita
La situazione si è ulteriormente ampliata il 3 novembre.
Giovanni Arena, amministratore delegato del gruppo Arena e delegato responsabile di Federdistribuzione per la Sicilia, ha dichiarato ad ANSA che gli attacchi avrebbero interessato circa 20 punti vendita della grande distribuzione organizzata nell’isola.
Le province indicate sono principalmente quelle di Catania, Ragusa e Palermo.
Secondo Arena, gli aggressori sarebbero riusciti ad accedere ai parametri di controllo degli impianti attraverso i sistemi di telegestione e monitoraggio utilizzati per la manutenzione dei frigoriferi.
Il comune denominatore individuato nelle prime verifiche sarebbe l’accesso diretto attraverso gli indirizzi IP dei dispositivi.
Arena ha inoltre riferito che il proprio gruppo non sarebbe stato colpito direttamente nella gestione dei punti vendita di proprietà, mentre tre esercizi appartenenti al canale franchising sarebbero stati interessati da violazioni informatiche.
Ha aggiunto che alcuni operatori non avrebbero seguito i protocolli di sicurezza previsti.
È importante distinguere i numeri: i quattro punti vendita Coop Radenza sono quelli specificamente indicati dal direttore generale del gruppo, mentre la cifra di circa 20 esercizi rappresenta la stima più ampia comunicata da Arena per il territorio siciliano. Non si tratta quindi di 20 supermercati Coop.
Anche RaiNews ha riportato segnalazioni relative a punti vendita della catena Decò, con un episodio riconducibile a un attacco informatico e altri casi sottoposti a verifica.
Toscana ed Emilia-Romagna: le altre segnalazioni italiane
L’allarme non si limita alla Sicilia.
Secondo quanto comunicato dall’ANSA sulla base delle informazioni dell’Agenzia per la cybersicurezza nazionale, al 2 novembre l’ACN aveva ricevuto una segnalazione formale di incidente da parte di un’azienda toscana operante nel settore della ristorazione collettiva.
L’Agenzia aveva inoltre individuato un attacco, non ancora formalmente notificato, ai danni di un’impresa dell’Emilia-Romagna che produce alimenti surgelati.
Questi due episodi sono particolarmente importanti perché dimostrano che il rischio non riguarda esclusivamente i supermercati, ma può estendersi all’intera filiera alimentare.
La catena del freddo comprende infatti depositi, celle frigorifere, impianti industriali, centri di distribuzione, trasporti refrigerati e strutture di conservazione.
Un attacco a uno qualsiasi di questi elementi può provocare conseguenze anche al di fuori del singolo punto vendita.
Come fanno gli hacker a entrare nei frigoriferi?
È probabilmente l’aspetto più sorprendente dell’intera vicenda.
Non si tratta di frigoriferi domestici che improvvisamente si collegano a Internet o di apparecchi controllati attraverso applicazioni per smartphone.
I supermercati utilizzano sistemi industriali di refrigerazione dotati di centraline elettroniche, software e piattaforme di gestione remota.
Questi dispositivi consentono di controllare contemporaneamente numerosi banchi frigoriferi, congelatori e celle di conservazione.
Un tecnico può verificare le temperature, modificare i parametri, programmare i cicli di sbrinamento e individuare eventuali guasti senza recarsi fisicamente nel supermercato.
Il problema nasce quando queste interfacce di controllo vengono esposte direttamente alla rete Internet, senza adeguate protezioni.
Gli aggressori possono individuare i dispositivi raggiungibili, cercare eventuali vulnerabilità nei programmi utilizzati e sfruttare password deboli o sistemi di autenticazione non aggiornati.
Una volta ottenuto l’accesso, possono intervenire sui parametri che regolano il funzionamento degli impianti.
In pratica, anziché distruggere fisicamente un frigorifero, riescono a impartire al suo sistema di controllo comandi che ne alterano il funzionamento.
Il problema è particolarmente grave perché un singolo sistema di gestione può controllare contemporaneamente numerosi apparecchi. Compromettere una centralina significa quindi poter influenzare il funzionamento di più banchi frigoriferi.
Il nodo Danfoss: software obsoleti e vulnerabilità già conosciute
Uno degli elementi tecnici più importanti emersi dalle indagini francesi riguarda Danfoss, azienda danese specializzata in tecnologie per il controllo della refrigerazione e dell’efficienza energetica.
Secondo quanto riportato da Reuters e Le Monde, una parte significativa dei dispositivi coinvolti nella prima ondata francese utilizzava prodotti ormai obsoleti oppure versioni di firmware non aggiornate.
Alcuni modelli avevano raggiunto la fine del ciclo di supporto tecnico e non ricevevano più aggiornamenti di sicurezza.
La questione è particolarmente delicata perché alcune vulnerabilità dei sistemi erano state segnalate già in precedenza.
La società di sicurezza informatica Claroty aveva pubblicato il 9 agosto 2026 una ricerca sulle vulnerabilità di alcuni controller Danfoss, in particolare della piattaforma AK-SM 800A.
Tra i problemi individuati figuravano la possibilità di aggirare alcuni sistemi di autenticazione, vulnerabilità di tipo command injection capaci di consentire l’esecuzione di comandi da remoto e criticità nella configurazione del server web integrato.
Claroty ha comunicato di aver condiviso le proprie scoperte con Danfoss, che ha successivamente rilasciato una versione aggiornata del firmware.
Il punto critico è che la disponibilità di una correzione non significa che tutti gli impianti installati siano stati effettivamente aggiornati.
Le Monde ha ricostruito che molti dei sistemi coinvolti in Francia erano dispositivi obsoleti, ormai arrivati alla fine del supporto tecnico.
Il CERT-FR, il centro francese di risposta agli incidenti informatici, ha inoltre documentato compromissioni di controller Danfoss, Copeland e Dixell.
Non si può quindi parlare di un problema limitato a un solo produttore.
La vicenda dimostra quanto sia pericoloso mantenere collegati a Internet sistemi industriali che non ricevono più aggiornamenti o che non sono adeguatamente protetti.
Chi c’è dietro gli attacchi? La pista geopolitica e le altre ipotesi
È il punto più delicato dell’intera vicenda.
Al 3 novembre 2026 nessun gruppo hacker ha rivendicato ufficialmente le operazioni e nessuna autorità ha identificato pubblicamente i responsabili.
Non esiste quindi una prova che consenta di attribuire gli attacchi alla Russia, alla Cina, alla Corea del Nord o a un altro Stato.
Tuttavia, gli esperti di sicurezza informatica stanno valutando diverse possibilità.
Il sabotaggio di matrice geopolitica
Una delle ipotesi riguarda l’azione di gruppi informatici collegati, direttamente o indirettamente, ad apparati statali.
Il ragionamento è legato alla natura degli obiettivi.
Colpire la refrigerazione di un supermercato significa intervenire su un servizio essenziale per la distribuzione alimentare, provocando danni economici, sprechi e preoccupazione nella popolazione.
Non è necessario bloccare completamente un’intera rete commerciale: può essere sufficiente rendere inutilizzabili i prodotti conservati in un numero limitato di punti vendita per generare un effetto mediatico significativo.
Il contesto europeo, caratterizzato dalle tensioni geopolitiche e dalle preoccupazioni per le operazioni ibride, rende questa ipotesi particolarmente sensibile.
Il Guardian, nel suo approfondimento del 2 novembre, ha riportato le valutazioni di Rafe Pilling, responsabile dell’intelligence sulle minacce di Sophos.
Tra gli scenari considerati più plausibili dal ricercatore figurano un’operazione di dimostrazione delle capacità da parte di un attore statale oppure l’azione di un hacker indipendente.
Il quotidiano britannico ha evidenziato che eventuali gruppi collegati alla Russia, alla Cina e alla Corea del Nord rientrano tra i soggetti che gli analisti potrebbero prendere in considerazione.
Il Guardian ha inoltre richiamato le valutazioni delle intelligence occidentali sulle attività di sabotaggio attribuite a Mosca in Europa.
Si tratta però di ipotesi investigative e valutazioni di esperti, non di attribuzioni ufficiali.
La pista russa resta dunque una possibilità da verificare, non una responsabilità accertata.
La pista cinese e gli attori statali
Anche la Cina viene considerata in alcuni approfondimenti internazionali tra i possibili soggetti da tenere in considerazione.
Il motivo è legato alla crescente attenzione internazionale verso le capacità degli attori statali di individuare e sfruttare vulnerabilità presenti nelle infrastrutture tecnologiche occidentali.
Tuttavia, non risultano prove pubbliche che colleghino Pechino agli attacchi contro i sistemi frigoriferi europei.
È importante non confondere il fatto che gruppi informatici legati a Stati stranieri siano attivi nello spazio digitale con la dimostrazione che siano responsabili di questa specifica campagna.
Hacker indipendenti e gruppi di hacktivisti
Un’altra ipotesi riguarda singoli hacker o collettivi di hacktivisti.
Si tratta di soggetti che possono agire per motivazioni politiche, ideologiche, dimostrative o semplicemente per mettere alla prova le proprie capacità tecniche.
In questo scenario, l’obiettivo potrebbe essere dimostrare quanto siano vulnerabili i sistemi industriali collegati a Internet.
La facilità con cui alcune interfacce possono essere individuate e compromesse rende plausibile anche un’operazione condotta da soggetti privi delle capacità di un’organizzazione statale.
Il Guardian ha raccolto le valutazioni di Rafe Pilling, secondo cui anche l’azione di un singolo hacker che agisce per motivazioni personali rappresenta uno scenario possibile.
Un elemento che rende particolarmente difficile l’attribuzione è la semplicità tecnica dell’operazione: secondo l’esperto, non sarebbe stato necessario utilizzare malware particolarmente sofisticati.
Perché nessuno ha chiesto un riscatto?
Un elemento che ha attirato l’attenzione degli investigatori è l’assenza di richieste economiche.
Nei tradizionali attacchi ransomware, i criminali informatici bloccano sistemi e dati per ottenere denaro dalle vittime.
In questo caso, invece, i frigoriferi vengono alterati e i prodotti deteriorati.
Non risulta una richiesta di pagamento per ripristinare il funzionamento degli impianti.
L’assenza di una rivendicazione pubblica e di un’estorsione economica rende più difficile comprendere il movente.
Reuters ha riferito che anche gli investigatori francesi sono rimasti colpiti dall’assenza di una rivendicazione o di una richiesta di riscatto.
Questo elemento porta a considerare con particolare attenzione l’ipotesi del sabotaggio, ma non rappresenta una prova sufficiente per escludere un’azione criminale indipendente.
Il possibile ruolo dell’intelligenza artificiale
Un altro tema emerso nelle ultime ore riguarda l’utilizzo dell’intelligenza artificiale nelle operazioni informatiche.
Katrien Eggers, portavoce del Centro per la cybersicurezza belga, ha dichiarato a Reuters che l’evoluzione degli attacchi informatici desta preoccupazione anche per la possibilità che strumenti di intelligenza artificiale vengano utilizzati per individuare e sfruttare più rapidamente le vulnerabilità.
L’intelligenza artificiale potrebbe agevolare diverse fasi di un attacco, dalla ricerca automatizzata dei dispositivi esposti a Internet all’analisi delle configurazioni di sicurezza, fino all’individuazione di software obsoleti e alla ripetizione delle stesse operazioni su un numero elevato di dispositivi.
Questo non significa che sia stato dimostrato l’impiego dell’intelligenza artificiale negli attacchi ai supermercati.
Al momento non esistono elementi pubblici sufficienti per affermarlo.
Il rischio evidenziato dagli esperti è piuttosto strutturale: l’IA può abbassare i costi e le competenze necessarie per realizzare operazioni informatiche su larga scala.
Il precedente americano: anche i congelatori delle basi militari nel mirino?
Un altro elemento interessante è emerso negli Stati Uniti.
Il 29 ottobre 2026 Reuters ha pubblicato un’inchiesta secondo cui il Pentagono sta trattando come possibile attacco informatico una serie di anomalie che, alla fine di agosto, avevano interessato i congelatori di almeno sei negozi militari situati all’interno di basi americane.
In alcuni casi, gli impianti erano entrati improvvisamente in modalità di sbrinamento, provocando il deterioramento di grandi quantità di alimenti.
Tra gli episodi ricostruiti da Reuters figura quello della base di Fort Huachuca, in Arizona, dove i congelatori sarebbero entrati in una modalità di sbrinamento che ha compromesso i prodotti conservati.
Secondo l’agenzia, gli investigatori militari statunitensi stanno collaborando con le autorità francesi per comprendere eventuali somiglianze tra gli incidenti.
Non è stato però dimostrato che gli episodi americani e quelli europei siano collegati.
Il fatto che il Pentagono stia considerando un’ipotesi di sabotaggio informatico rende comunque la vicenda ancora più significativa.
Non si parla più soltanto di perdite commerciali nella grande distribuzione, ma di possibili vulnerabilità che riguardano anche strutture legate alla logistica e all’approvvigionamento alimentare militare.
La risposta dell’Europa: la catena alimentare diventa una questione di sicurezza
Le istituzioni europee hanno iniziato a considerare il fenomeno anche sotto il profilo della sicurezza alimentare.
Christophe Hansen, commissario europeo per l’Agricoltura e l’alimentazione, ha dichiarato che gli episodi rappresentano un possibile tentativo deliberato di interrompere la catena di approvvigionamento alimentare e minare la fiducia dei consumatori.
La sua presa di posizione è particolarmente significativa perché sposta il problema dal semplice danneggiamento di apparecchiature commerciali alla protezione di un settore strategico.
La catena del freddo è infatti essenziale per conservare alimenti freschi e surgelati, garantire la sicurezza dei prodotti e consentire il funzionamento della distribuzione su scala nazionale e internazionale.
Un attacco informatico a questi sistemi può provocare conseguenze a cascata: dal deterioramento degli alimenti alle perdite economiche per supermercati e produttori, fino all’interruzione delle attività commerciali e ai problemi nella distribuzione delle merci.
Non significa che l’Europa sia davanti a una crisi alimentare o che i supermercati siano destinati a rimanere senza prodotti.
Significa però che la sicurezza informatica è ormai parte integrante della sicurezza delle infrastrutture alimentari.
L’Italia attiva l’Agenzia per la cybersicurezza nazionale
Anche il nostro Paese ha avviato una risposta istituzionale.
L’Agenzia per la cybersicurezza nazionale ha diramato un’allerta rivolta agli operatori della grande distribuzione, della logistica alimentare, della refrigerazione industriale e della manutenzione degli impianti.
L’indicazione è di verificare immediatamente l’esposizione a Internet dei sistemi di controllo e di assistenza remota.
L’Agenzia raccomanda di separare i sistemi industriali dalle reti informatiche aziendali, utilizzare VPN sicure per la manutenzione da remoto, attivare l’autenticazione a più fattori e verificare gli account con privilegi amministrativi.
Particolare attenzione viene richiesta anche per l’aggiornamento del firmware e la sostituzione dei dispositivi che non ricevono più aggiornamenti di sicurezza.
L’ACN ha inoltre programmato un confronto con le federazioni di settore e i principali operatori nazionali per rafforzare le misure di protezione.
Sul fronte investigativo, la Polizia Postale sta lavorando per ricostruire la provenienza delle intrusioni e verificare eventuali collegamenti tra gli episodi italiani e quelli registrati negli altri Paesi europei.
Il sottosegretario alla Presidenza del Consiglio Alfredo Mantovano ha inoltre previsto un confronto con l’intelligence e con l’Agenzia per la cybersicurezza nazionale, alla luce dell’estensione del fenomeno.
La priorità è comprendere se si tratti di una singola campagna coordinata oppure di attacchi differenti che sfruttano vulnerabilità tecnologiche simili.
Il vero problema: infrastrutture essenziali collegate a Internet senza protezioni adeguate
La vicenda dei frigoriferi rappresenta un esempio concreto di un problema che riguarda ormai moltissimi settori.
Negli ultimi anni, la trasformazione digitale ha portato a collegare alla rete sistemi che in passato funzionavano esclusivamente attraverso controlli locali.
Impianti di refrigerazione, riscaldamento, illuminazione, videosorveglianza, sistemi di accesso e macchinari industriali sono oggi gestiti attraverso piattaforme digitali.
Questa evoluzione ha portato vantaggi enormi in termini di efficienza e gestione, ma ha anche ampliato la superficie di attacco disponibile per i criminali informatici.
Il problema non è la tecnologia in sé, ma il modo in cui viene utilizzata e protetta.
Un dispositivo industriale può continuare a funzionare per molti anni anche quando il produttore non garantisce più aggiornamenti di sicurezza. Per un’azienda, sostituirlo può rappresentare una spesa importante.
Ma mantenere online un sistema non più supportato significa lasciare aperta una possibile porta d’ingresso.
La vicenda europea dimostra che la cybersecurity non può essere considerata soltanto una questione informatica: riguarda anche la continuità dei servizi, la sicurezza alimentare e la protezione delle attività economiche.
Cosa sappiamo davvero e cosa resta ancora da chiarire
Al 3 novembre 2026 alcuni elementi sono documentati, mentre altri rimangono oggetto di indagine.
È confermata la compromissione dei sistemi di refrigerazione in Francia e la successiva ondata di incidenti che ha interessato diversi Paesi europei. Sono documentati gli attacchi ai supermercati siciliani, le segnalazioni provenienti dalla Toscana e dall’Emilia-Romagna e l’intervento dell’Agenzia per la cybersicurezza nazionale.
È inoltre documentato che il CERT-FR ha rilevato compromissioni di specifiche piattaforme di controllo della refrigerazione e ha pubblicato indicazioni tecniche per limitarne l’esposizione.
Restano invece da accertare l’identità degli autori, l’eventuale collegamento tra tutte le ondate di attacchi, la presenza di un coordinamento internazionale e il possibile coinvolgimento di gruppi sostenuti da Stati stranieri.
Non è stata neppure dimostrata l’eventuale utilizzazione di strumenti di intelligenza artificiale nelle operazioni.
La questione centrale, quindi, non è soltanto chi abbia hackerato i frigoriferi, ma perché infrastrutture così importanti siano rimaste accessibili attraverso sistemi informatici vulnerabili.
Se gli attacchi dovessero proseguire, il rischio sarebbe quello di trasformare un problema apparentemente circoscritto alla refrigerazione dei supermercati in una questione più ampia di sicurezza delle infrastrutture economiche europee.
E proprio questo è l’aspetto che le autorità stanno cercando di prevenire: evitare che un sistema progettato per conservare il cibo possa diventare uno strumento per sabotare la distribuzione alimentare.